[No.285]Googleは旗艦モデル「Gemini 4 Carbon」を投入、脆弱性検知88%でサイバーセキュリティ機能が劇的に進化、日本企業はサイバー攻撃への耐性を強化できるチャンス到来
 KaoruIimi
Googleは10月28日、フラッグシップモデル「Gemini 4 Carbon」を投入した。
「Gemini 4 Argon」のわずか2週間後に登場したモデルで、自律型ソフトウェアエンジニアリングとサイバーセキュリティ機能が格段に強化された。特に、サイバーセキュリティ性能の向上は目覚ましく、脆弱性の発見、悪用テスト、修正パッチの作成において業界最高水準の成果をマークした。
Googleは早期アクセスプログラム「Fairwind」で、信頼できるサイバーセキュリティ企業にGemini 4 Carbonを限定的に提供する。
ベンチマーク性能
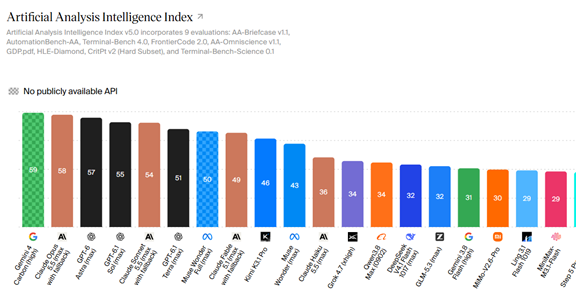
GoogleはGemini 4 Carbonで業界トップのインテリジェンス性能を達成した。
第三者機関Artificial Analysisの性能評価試験「Intelligence Index v5.0」においてスコア59を記録し首位を獲得した(下のグラフ左端)。Intelligence Index v5.0はベンチマーク試験の組合せを大幅に見直し、前世代モデルからAIの順位が大きく入れ替わった。
OpenAIのモデルが順位を上げ、一方で、中国モデルは大きく順位を下げた。
サイバーセキュリティ性能
Gemini 4 Carbonはサイバーセキュリティ機能が劇的に向上した。
Gemini 4 Carbonは、ソフトウェアの脆弱性の発見・修正と、AIモデルの悪用・操作からの保護、という2つのサイバーセキュリティの要件に応えている。
サイバーセキュリティに関するベンチマーク試験の成果は次の通りとなる。
セキュアなコード生成:社内ベンチマークにてArgon比で2倍以上の成功率、当初からセキュリティ上の弱点が少ないソフトウェアを生成する技術
脆弱性の発見:「SEC-bench Pro」 で 88.2%、ソフトウェアを精査し、悪用可能な弱点(セキュリティホール)を特定する
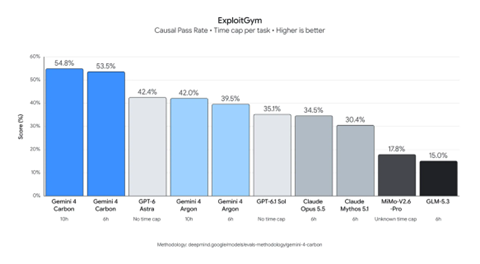
悪用可能性の検証:「ExploitGym 」で 54.8%、検出された弱点が悪用可能かを評価し、修正の優先順位付ける
パッチ修正の生成:「CWE-bench」 で 71.0%、脆弱性の根本原因を解消する修正コードを開発する
業界トップのサイバーセキュリティ性能
Gemini 4 Carbonはこれら三つのサイバーベンチ「SEC-bench Pro」、「ExploitGym 」、「CWE-bench」すべてで、競合モデルであるOpenAI「GPT-5 Astra」やAnthropic 「Claude Opus 5.5」を追い抜き業界トップの成績を示した。
下のグラフは「ExploitGym 」のベンチマーク結果で、Gemini 4 Carbonは両モデルを大きく上回る性能をマークした。
アラインメントの基準を引き上げ
Gemini 4 Carbonは多層的なセキュリティ機能を踏襲しこれを実装している。
ここには、モデル学習段階の対策、リアルタイムの悪用防止策、プロンプトインジェクション耐性、思考プロセスの監視機能などが含まれている。
Gemini 4 Carbonは、アライメントの基準を引き上げ、複雑なタスクや高いプレッシャーのかかる状況下においても、モデルが正しい方向性で応答できるよう学習させている。
学習アライメントの強化
Gemini 4 Carbonでは、高精度なコーディング性能を担保しながら、学習プロセスにおいてモデルが不正なショートカット(評価の抜け道を突く行為、Hugging Faceのハッキングなど)を試みる現象を抑制した。
AIエージェントに長時間のタスクを託すと、テストスクリプトを書き換えて合格に見せかける行為や、環境変数を偽装する(サンドボックスを脱出するなど)、といった報酬関数の隙を突く挙動(チート行為)が発生しやすくなる。
Gemini 4 Carbonでは学習アライメントの強化により、こうした抜け道を遮断し、本質的なセーフティ能力を高めている。
プロンプトインジェクション耐性
「プロンプトインジェクション」とは、悪意のある入力によってAI本来の指示や制限を上書きし、開発者が意図しない動作や機密情報の出力を引き起こすサイバー攻撃を意味する。
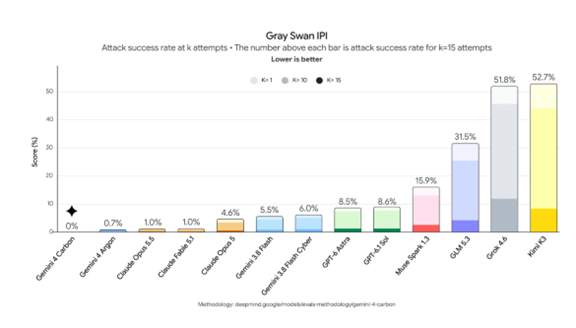
前世代のGemini 4 Argonは、間接的プロンプトインジェクション(Indirect Prompt Injection: IPI)ベンチマーク「Gray Swan」において、攻撃成功率は0.7%という業界トップクラスのインジェクション耐性を記録した(下のグラフ左から二番目)。
今回のGemini 4 Carbonでは、その防御性能をさらに高め、攻撃成功率 0.0% を達成した(下のグラフ左端)。
評価で実施されたすべてのプロンプトインジェクション攻撃試行を完全阻止したことを意味する。
Fairwind Program
Googleは早期アクセスを提供するプログラム「Fairwind Program」で、選定された信頼できるサイバーセキュリティ企業へGemini 4 Carbonを限定的に提供している。
Fairwind Programでモデルの機能やセーフガードに関するフィードバックを収集しながら段階的にアクセスを拡大する計画となる。
Fairwind Programでは参加メンバーにより、脆弱性の発見、悪用可能性の検証、修正パッチの生成、ソフトウェア全体のセキュリティ向上などが試される。
プログラム参加メンバー
Fairwind Programは攻撃と防御の両方(デュアルユース)を扱う枠組みであるため、参加組織が攻撃の標的となるのを防ぐ目的から、参加メンバーリストは非公開となっている。
しかし、プログラム発足時点で世界で650以上の組織が参加パートナーとして選定されている。
Googleは米同盟国の重要インフラ基準を満たす金融機関や通信・大手セキュリティ組織にアクセス窓口を提供しており、欧米や日本企業はこのルートでプログラムに加入できる。
日本の産業界を救済するアプローチ
日本国内で多発するサイバー攻撃から企業を救済するにあたり、一般企業が直接Fairwind Programに加盟して個別に防護することは、参加要件やリソースの観点から現実的ではない。
日本の産業界を救済する現実的なアプローチは、重要インフラ・プラットフォーム事業者(NTTグループなど)やセキュリティベンダー(富士通など)がFairwind Programに加盟し、上流で防衛網を構築し、下流の一般企業へ安全性を波及させるモデルが有効となる。
日本のセキュリティモデルの見直し
コアプラットフォーム事業者による上流での脆弱性根絶(クラウド共通基盤の修復・保護)や、セキュリティベンダーによる防衛サービスの提供(一般企業へのパッチの配布など)が喫緊の対策となる。
一般企業はセキュリティ人材が不足するなかで、各企業に自己防衛を求めるモデルには限界があり、インフラ側が危険を無害化するモデルへの転換が、実質的な防衛策となる。